Audit Security Homelab Aku
Lepas dengar Ubuntu dan Debian "boleh diceroboh", aku ambil masa hujung minggu untuk audit PC dan server rumah dengan bantuan Claude. Ini ringkasannya.
Minggu ni macam-macam berita berkenaan cybersecurity aku terbaca di media sosial, bermula dengan berita yang Ubuntu dan Debian boleh kene hack, Bank Rakyat kene hack dan last sekali ada terbaca posting dari Incluencer memasak tanah air kita Che Nom.
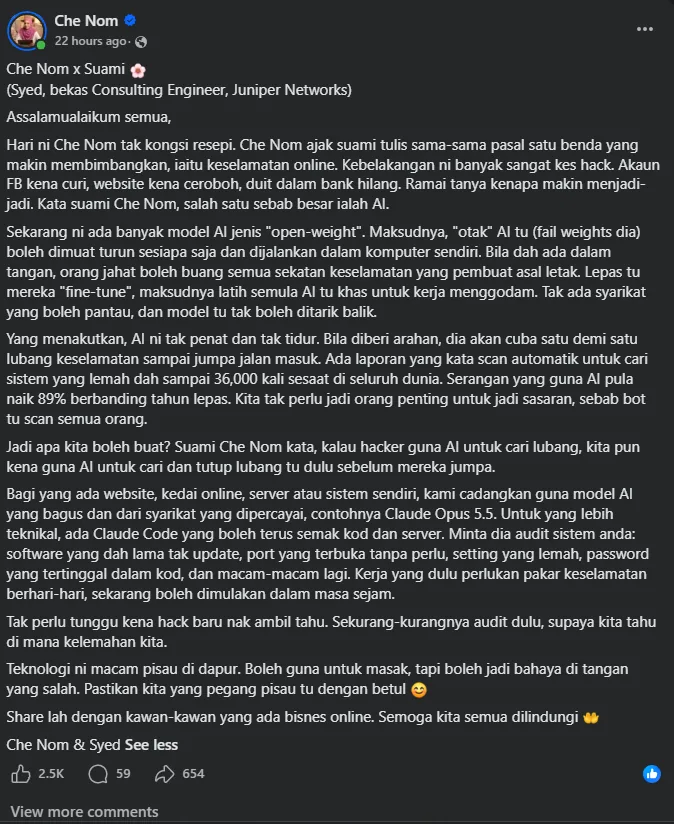
Bila terbaca posting Che Nom ni, aku mula terfikir, homelab aku ni selamat ke ek? Maklumlah aku langsung takda background cybersecurity. Memang zero bab security, paling hebat pon dulu zaman sekolah menengah ambil upah orang buatkan email yahoo untuk yahoo messenger, create Myspace account, friendster dan blogspot. Hahaha. Kelakar pula bila teringat kisah dulu-dulu.
So, apa aku buat? Ikut saranan Che Nom, hacker menggodam menggunakan ai, so kita perkuatkan security gunakan ai juga. Aku suruh Claude scan Pc window, Homelab server aku pelan dan senaraikan apa perlu dibuat.
Server: patch dulu
Benda paling asas, tapi paling penting.
-
Update dan reboot server. Kernel baru dah tutup lubang keselamatan yang sedang hangat dibincangkan. Bahagian APT pulak rupanya dah selamat sebelum diaudit oleh Claude lagi.
-
Update container lama. Ada container yang dah 3–5 bulan tak di-update. Antaranya Nextcloud, Jellyfin, n8n dan beberapa app media. Semua di-backup dulu sebelum di-update.
-
Kemas container. Beberapa container yang aku buat dengan
docker rundulu ditukar ke Docker Compose, supaya senang di-update lepas ni. Container ujian dan imej lama dibuang, jimat lebih kurang 15 GB. -
Ollama dikunci. Sebelum ni sesiapa dalam rangkaian rumah boleh guna Ollama aku. Sekarang hanya server sendiri yang boleh.
SSH: kunci sahaja, tiada kata laluan
Phone aku selama ni login ke server guna password. Aku guna Termius untuk remote SSH ke server aku dengan menggunakan SSH key. Login ke server menggunakan password tidak selamat ye gais.
Lepas phone dah boleh masuk guna kunci, login guna kata laluan terus dimatikan. Ada satu benda kecil yang aku belajar: setting PasswordAuthentication dalam satu fail config boleh "menang" dari fail lain. Kena faham turutan fail tu dibaca.
Router: port forwarding
Ni bahagian yang paling aku risau. tapi aku tak sedar pon. Malah aku pon tak faham sangat bab network ni. Claude yang sarankan untuk semak setting router aku.
Port yang di-publish Docker tak ikut UFW (Uncomplicated Firewall). Maksudnya, firewall server tak boleh harap sangat. Router yang jadi benteng terakhir.
Jadi kami buka page dashboard admin router TM Unifi dan semak:
-
Port forwarding: kosong ✅
-
DMZ: off ✅
-
UPnP: off ✅
-
Akses admin router dari internet: off ✅
Lega.
Cloudflare Tunnel
Masa awal-awal setup homelab dulu, aku buka beberapa servis ke internet melalui Cloudflare Tunnel. Masa tu aku memang zero knowledge pasal homelab. Haha. Masa setup tu aku hanya bergantung kat chat web browser Gemini atau Chatgpt, so aku pon setup lah secara manual.
Ada panel admin yang tak patut expose, aku exposekan dia. Now, dah protected dengan Cloudflare Access, so kalau nak login, perlu dapatkan kod OTP dari Cloudflare.
Perkara lain yang tak kritikal.
-
Tailscale: 9 device lama yang dah berbulan offline dibuang dari tailnet.
-
PC Windows: semua app di-update dan full scan Defender bersih. Aku pasang cumulative update untuk versi sedia ada sahaja.
Kesimpulan
-
Berita "boleh diceroboh" selalunya ada patch yang dah keluar. Yang penting, kita rajin update.
-
Docker dan UFW tak semestinya sekepala. Router dan tunnel kena semak dan double check.
-
Semua apa yang aku dah buat dengan sesi Claude, aku juga suruh dia dokumentasikan semuanyadi Obsidian. Senang nak rujuk balik nanti.
Sekian cerita hari ini.
Jumpa lagi.
Komen
Login GitHub untuk komen dan react. Komen disimpan dalam GitHub Discussions.