NAS Synology Kena Serang Ransomware, Gambar dan Fail Pengguna Dikunci
NAS Synology diserang ransomeware? Betul ke?
Aku baru terbaca satu berita yang agak membimbangkan, terutamanya bagi mereka yang menggunakan NAS atau sedang merancang untuk setup personal cloud sendiri. Aku sendiri pon sedang merancang untuk memiliki sebuah nas peribadi aku.
Pada 29 Oktober 2026, Synology mengeluarkan kenyataan rasmi bahawa terdapat serangan ransomware terhadap peranti NAS mereka yang menggunakan versi DiskStation Manager (DSM) lama.
Lebih menarik, atau mungkin lebih tepat kalau aku kata lebih menakutkan, masalah keselamatan yang digunakan oleh penyerang ni sebenarnya dah menerima patch sejak Disember 2024.
Maknanya, patch keselamatan dah lama tersedia, tetapi masih ada pengguna yang belum update sistem mereka.
Dan sekarang, data mereka pula menjadi sasaran.
Apa sebenarnya yang berlaku?
Menurut laporan ChosunBiz dari Korea Selatan pada 30 Oktober 2026, beberapa pengguna Synology mendapati gambar dan dokumen yang disimpan dalam NAS mereka tiba-tiba tidak boleh dibuka.
Fail tersebut telah dienkripsi oleh ransomware yang dikenali sebagai C3RB3R, iaitu daripada keluarga ransomware Cerber.
Fail yang terjejas mempunyai extension .L0CK3D, manakala penyerang meninggalkan satu nota yang meminta pengguna membayar wang tebusan untuk mendapatkan semula akses kepada data mereka.
Berapa jumlah yang diminta?
0.036960 Bitcoin, bersamaan kira-kira USD2,952 berdasarkan laporan tersebut.
Penyerang memberikan tempoh lima hari untuk membuat pembayaran. Kalau tidak, jumlah tebusan akan digandakan.
Bayangkan gambar keluarga, video anak-anak, dokumen penting dan koleksi fail yang dikumpulkan bertahun-tahun tiba-tiba tidak boleh diakses.
Dah lah data kena kunci, nak dapat balik kena bayar tebusan pulak. Dan yang lebih merisaukan, membayar wang tebusan bukanlah jaminan bahawa data akan berjaya dipulihkan. Dapat bayangkan?
Macam mana NAS boleh kena hack?
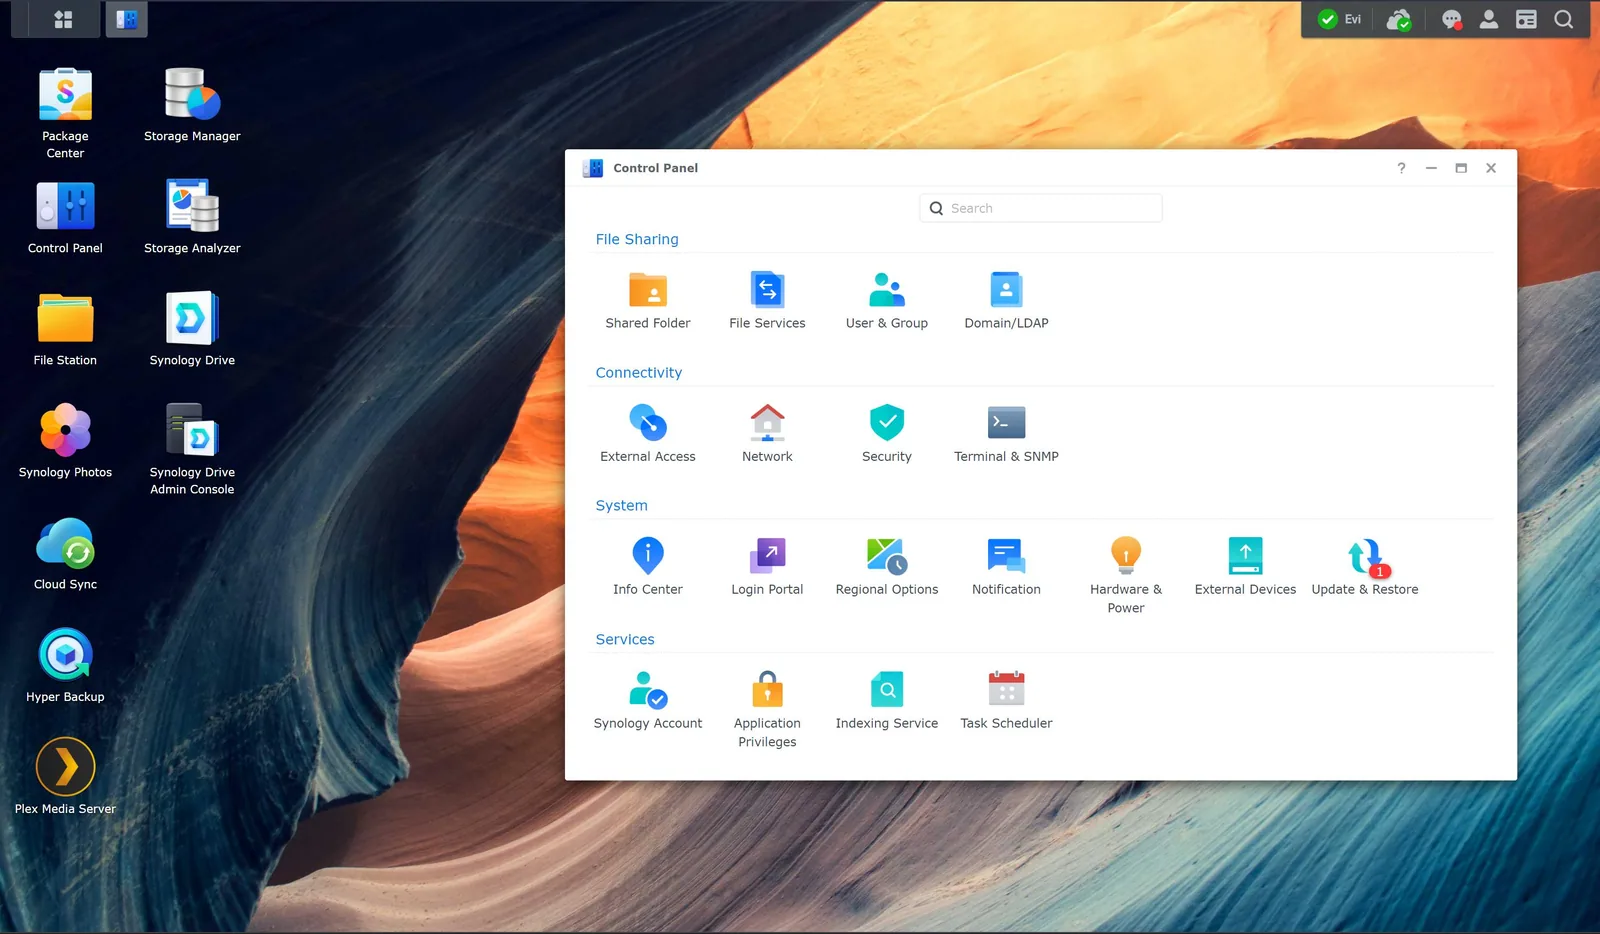
Salah satu perkara yang menarik perhatian aku ialah serangan ni melibatkan kelemahan keselamatan pada sistem operasi Synology sendiri, iaitu DSM.
Antara kelemahan yang didokumentasikan oleh Synology ialah CVE-2024-10441, yang mempunyai skor keterukan 9.8 daripada 10.
Kelemahan ini boleh membolehkan penyerang menjalankan kod dari jauh pada sistem yang terdedah.
Synology sendiri mengesahkan bahawa penyerang sedang mengeksploitasi kelemahan lama yang telah diperbaiki pada Disember 2024. Walau bagaimanapun, kenyataan tersebut tidak memperincikan CVE khusus yang digunakan dalam setiap serangan.
Jadi bukanlah bermaksud semua NAS Synology boleh terus kena hack seperti yang dihebohkan oleh Pendakwah Teknologi di hantaran FB nya. Aku tak tahulah apa niatnya yang sebenar, tapi hantarannya ada berbaur fear mongering.
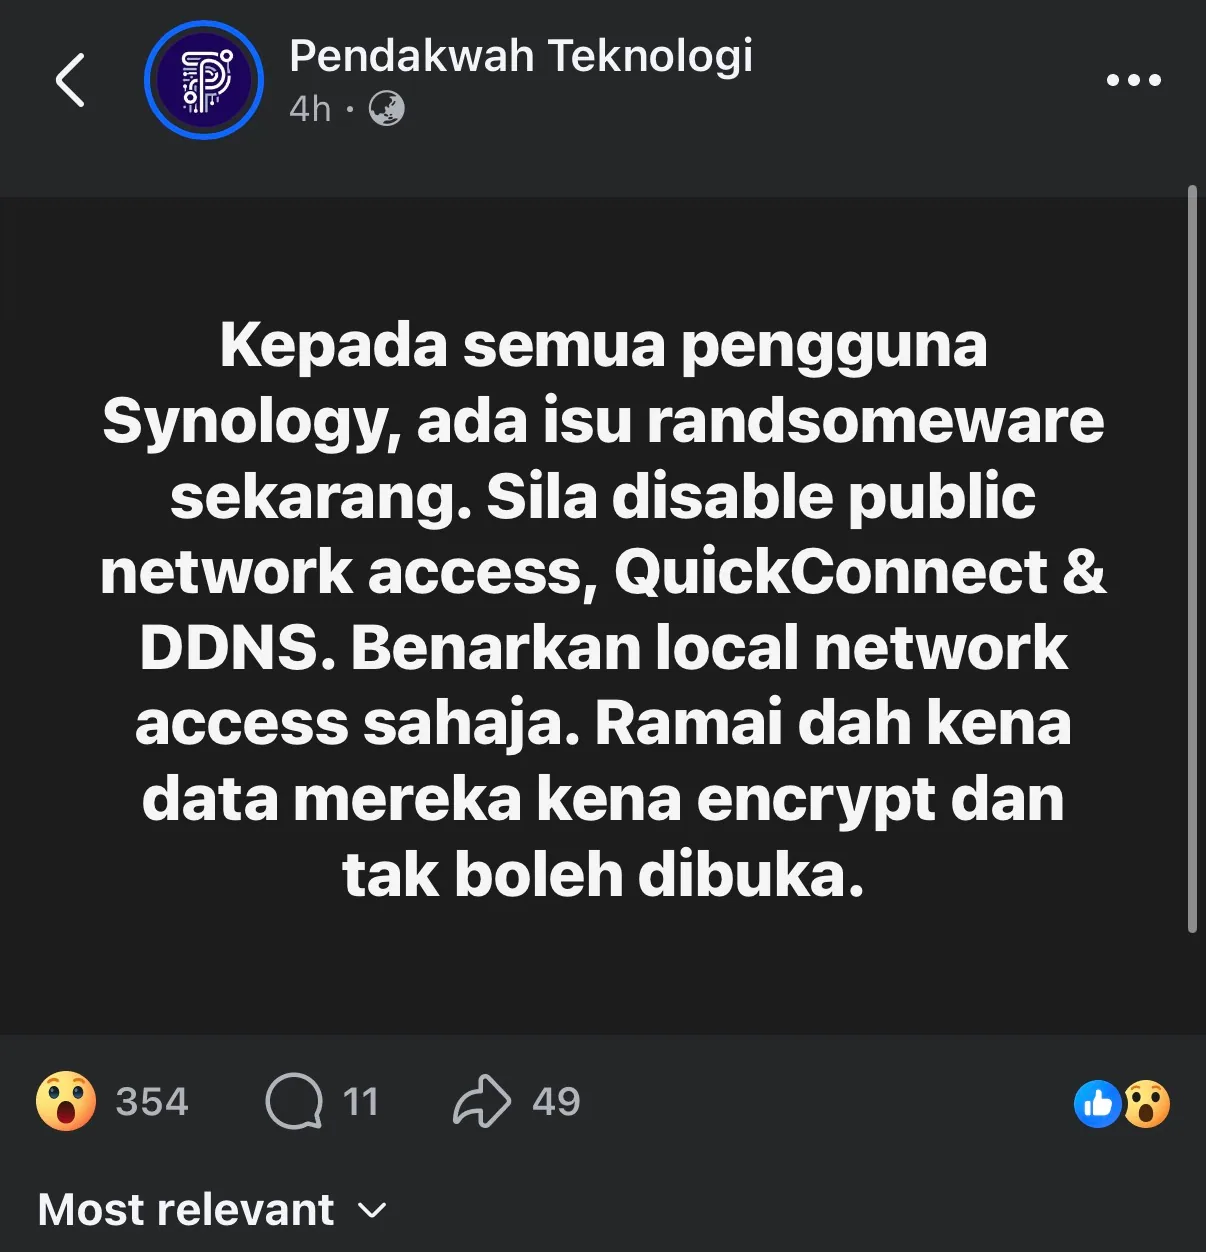
Risiko lebih tinggi kepada sistem yang masih menggunakan versi DSM terdedah, terutamanya apabila servis NAS boleh dicapai terus melalui internet.
Contohnya, kita buat port forwarding pada router supaya DSM boleh diakses dari luar rumah.
Memang mudah. Kita boleh buka dashboard NAS dari mana-mana sahaja.
Tapi pada masa yang sama, kita mungkin turut membuka peluang kepada pihak yang tidak sepatutnya untuk mencuba mengeksploitasi kelemahan keselamatan.
Aku sendiri tengah explore dunia NAS dan homelab
Aku sedang menggunakan sebuah Linux homelab berasaskan Ubuntu dengan beberapa servis yang aku host sendiri menggunakan Docker.
Antaranya Immich untuk pengurusan gambar, Navidrome untuk muzik, Vaultwarden untuk password manager dan beberapa servis lain.
Aku juga menggunakan Tailscale dan Cloudflare Tunnel untuk akses dari luar rangkaian rumah.
Selain tu, aku memang sedang mempertimbangkan untuk mendapatkan NAS bagi mengumpulkan data daripada beberapa HDD dan SSD lama yang aku ada.
Tujuan utamanya mudah sahaja. Aku nak satukan gambar, video, dokumen dan fail lama dalam satu tempat yang mudah diuruskan. Mudah kata aku nak bina alternatif kepada cloud storage komersial macam iCloud, dropbox dan Google Drive.
Tapi bila baca berita ni, aku terfikir satu perkara.
Bila kita pilih untuk host dan urus data sendiri, tanggungjawab menjaga keselamatan data tersebut pun jatuh kepada kita sendiri.
Kita tak boleh anggap NAS tu selamat semata-mata sebab kita beli daripada jenama terkenal.
Apa yang boleh kita belajar daripada insiden ni?
Aku bukanlah cybersecurity expert. Masih banyak perkara yang aku belajar berkaitan Linux, networking dan security.
Tapi berdasarkan pembacaan aku, ada beberapa langkah asas yang patut diberikan perhatian oleh pengguna NAS dan homelab.
1. Sentiasa update sistem
Ini perkara paling asas, tapi mungkin juga yang paling mudah kita abaikan.
Kalau menggunakan Synology, semak versi DSM dan pastikan patch keselamatan terkini telah dipasang. Jangan lupa update aplikasi yang dipasang melalui Package Center juga.
Kalau menggunakan Ubuntu seperti aku, kena pastikan OS, Docker images dan aplikasi yang berjalan turut dikemas kini.
Cuma untuk homelab, aku lebih suka pendekatan update secara terkawal selepas semak changelog dan backup. Bukan main update semua benda tanpa tahu kesannya.
2. Jangan dedahkan dashboard admin terus ke internet
Kalau boleh, elakkan membuka port pengurusan NAS secara terus kepada internet.
Untuk akses dari luar, aku lebih selesa menggunakan VPN seperti Tailscale.
Cloudflare Tunnel juga boleh digunakan untuk sesetengah servis, tetapi tetap memerlukan konfigurasi authentication dan access control yang betul.
Jangan ingat sebab kita guna tunnel, automatik semua benda jadi selamat.
3. Gunakan MFA atau 2FA
Password yang kuat memang penting, tetapi perlindungan tambahan seperti multi-factor authentication (MFA) juga patut diaktifkan.
Walaupun begitu, MFA bukan pengganti kepada patch keselamatan. Kalau terdapat kelemahan yang boleh dieksploitasi tanpa login, MFA sahaja tidak mencukupi.
4. Backup, backup dan backup
Ini bahagian paling penting.
NAS bukanlah backup dengan sendirinya.
Walaupun kita menggunakan RAID, ia tidak bermaksud data kita akan terselamat daripada ransomware, kesilapan memadam fail atau kerosakan keseluruhan sistem.
Salah satu pendekatan yang selalu disyorkan ialah strategi 3-2-1 backup.
-
3 salinan data.
-
2 jenis media atau storan yang berbeza.
-
1 salinan disimpan di lokasi berasingan.
Untuk perlindungan ransomware, sebaiknya ada salinan offline atau backup yang tidak boleh diubah oleh sistem utama.
Dan jangan lupa test proses restore. Backup yang tak pernah diuji belum tentu boleh menyelamatkan kita apabila berlaku masalah.
Adakah Synology masih selamat digunakan?
Pada pendapat aku, berita ni bukan bermaksud Synology tiba-tiba menjadi produk yang tidak selamat atau kita patut berhenti menggunakan NAS.
Mana-mana sistem yang terhubung ke rangkaian berpotensi mempunyai kelemahan keselamatan.
Ubuntu, Windows, TrueNAS, Proxmox ataupun aplikasi Docker yang kita host sendiri pun tidak terkecuali.
Yang membezakan ialah bagaimana vendor menangani kelemahan tersebut dan bagaimana kita sebagai pengguna mengurus keselamatan sistem.
Dalam kes ini, Synology sudah menyediakan pembaikan untuk kelemahan lama tersebut, tetapi sistem yang tidak dikemas kini masih menjadi sasaran.
Aku juga rasa ini satu peringatan bahawa kita perlu sentiasa peka dengan security advisory daripada vendor, bukan hanya bergantung kepada notifikasi update.
Kesimpulan
Semakin aku explore dunia homelab dan self-hosting, semakin aku sedar bahawa memiliki kawalan penuh terhadap data sendiri datang bersama tanggungjawab yang agak besar.
Memang seronok bila kita boleh host pelbagai servis sendiri, tak perlu bergantung sepenuhnya kepada cloud provider dan boleh akses data dari mana-mana sahaja.
Tapi kita juga yang perlu menjaga update, backup, network security dan segala macam benda lain.
Aku masih berminat untuk mendapatkan NAS suatu hari nanti. Insiden ni tak mengubah perancangan itu, cuma membuatkan aku lebih berhati-hati tentang bagaimana nak setup sistem yang selamat.
Bagi aku, gambar keluarga dan kenangan lama jauh lebih bernilai daripada harga sebuah NAS.
Hardware rosak boleh beli baru. HDD rosak boleh tukar.
Tapi kalau gambar kenangan yang tak ada backup hilang selama-lamanya, memang tak ada Shopee yang boleh jual balik benda tu.
Rujukan
Komen
Login GitHub untuk komen dan react. Komen disimpan dalam GitHub Discussions.